Minimalny Android VPN oferujący szyfrowane tunele na poziomie systemu i kontrolę sesji
Zabezpiecz swój ruch sieciowy Androida za pomocą zaszyfrowanego tunelu utworzonego z VpnService Androida, zarządzanego jako proste sesje włącz/wyłącz. Arvello VPN, od Ahmed Ali App, wykorzystuje lekką architekturę routingu TunnelPath oraz minimalistyczny interfejs jednego dotknięcia do uruchamiania i zatrzymywania ochrony opartej na sesjach. Kluczowe funkcje obejmują integrację na poziomie systemu, zaszyfrowane tunelowanie sieciowe oraz zadeklarowaną politykę braku zbierania danych, skierowaną do użytkowników Androida, którzy potrzebują prostego narzędzia do ochrony prywatności w sieciach publicznych lub niezaufanych.
Co właściwie robi Arvello dla połączenia Android?
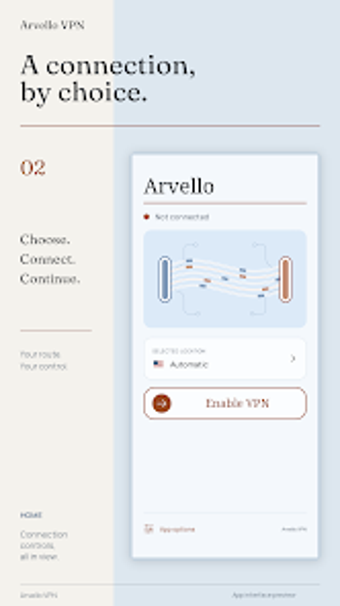
Arvello ustanawia zaszyfrowany tunel sieciowy, korzystając z natywnego VpnService Androida, kierując ruch urządzenia przez architekturę TunnelPath aplikacji. Przepływ pracy aplikacji oparty jest na sesjach: przyznajesz autoryzację VPN systemu, stukasz, aby rozpocząć sesję, a następnie stukasz ponownie, aby się rozłączyć. Interfejs koncentruje się na modelu pojedynczej sesji, a nie na stałym routingu w tle, celując w użytkowników, którzy preferują ręczną kontrolę nad tym, kiedy ich ruch jest chroniony.
Czy wpływa to na wydajność urządzenia podczas sesji?
Programista opisuje aplikację jako lekką i zoptymalizowaną dla mobilnych urządzeń Android, więc Arvello jest zaprojektowane do działania bez dużych wymagań zasobowych. Ponieważ korzysta z integracji VpnService na poziomie systemu, tunelowanie działa na warstwie sieciowej systemu operacyjnego, a nie na proxy użytkownika, co ogranicza narzut do samego przetwarzania VPN. Oczekuj rutynowego zużycia baterii i CPU typowego dla systemowych VPN, a nie dodatkowych stosów sieciowych na poziomie aplikacji.
Czy Arvello jest bezpieczne w użyciu i jakie uprawnienia są wymagane?
Arvello wymaga autoryzacji VPN systemu Android, aby stworzyć zaszyfrowany tunel, co jest niezbędne do jego działania. Programista deklaruje ścisłą politykę braku zbierania danych i braku udostępniania danych, a aplikacja działa jako VPN kontrolowany sesjami, a nie jako pośrednie proxy logujące. Model ten zmniejsza narażenie na podsłuchiwanie lokalnej sieci poprzez szyfrowanie ruchu, podczas gdy wymóg wyraźnej zgody na VPN utrzymuje jego działania w przejrzystości dla systemu.
Czy użytkownicy potrzebują wiedzy technicznej, aby to obsługiwać?
Interfejs jest celowo minimalistyczny i oferuje połączenie jednym stuknięciem oraz ręczną kontrolę sesji, co oznacza, że użytkownicy nietechniczni mogą rozpocząć i zatrzymać ochronę bez konfigurowania reguł routingu. Użytkownicy zaawansowani mogą nie znaleźć szczegółowych kontroli dla podzielonego tunelowania lub szczegółowego logowania, ponieważ projekt kładzie nacisk na prosty przełącznik sesji i podstawowe tunelowanie. Aplikacja pasuje do osób, które potrzebują prostego zabezpieczenia, a nie konfigurowalnych polityk VPN.
Arvello odpowiada użytkownikom mobilnym, którzy chcą prostego, na żądanie szyfrowania z wyraźnym stanowiskiem w sprawie prywatności
Arvello oferuje skoncentrowane podejście: wykorzystuje VpnService Androida i architekturę TunnelPath do szyfrowanego routingu opartego na sesjach, a także publikuje politykę braku zbierania danych. Służy każdemu, kto chce ręcznej ochrony VPN jednym dotknięciem na Androidzie. Głównym kompromisem jest minimalna konfigurowalność, więc użytkownicy, którzy potrzebują zaawansowanego routingu lub kontroli na poziomie aplikacji, mogą uznać to za zbyt ograniczone.